Consultant cybersécurité : de l'audit à la réponse à incident, ce que couvre vraiment le métier
Le consultant en cybersécurité aide les organisations à réduire le risque d'intrusion, de vol de données ou d'arrêt d'activité. Son métier combine expertise technique, analyse des risques et conseil. Il évalue la sécurité d'un système d'information, propose des priorités réalistes et accompagne les équipes dans leur mise en œuvre. C'est un rôle accessible après un parcours informatique solide, mais qui demande aussi de savoir expliquer des sujets complexes à des interlocuteurs non techniques.
Un expert externe qui transforme les failles en plan d'action
Le consultant en cybersécurité, aussi appelé consultant SSI, consultant sécurité informatique ou consultant cyberdéfense, intervient auprès d'entreprises, d'administrations et d'organisations exposées à des risques numériques. Il peut travailler en ESN, en cabinet spécialisé ou directement chez un grand groupe. Sa valeur ne se limite pas à repérer une vulnérabilité : il mesure son impact potentiel sur les données, les opérations et la continuité d'activité.
Quiz : Consultant en Cybersécurité
Son regard extérieur est particulièrement utile lors d'une migration vers le cloud, de l'ouverture d'un nouveau service web, d'une mise en conformité ou après un incident. Il échange avec les équipes informatiques, les métiers, la direction et le RSSI, le responsable de la sécurité des systèmes d'information. Il doit donc concilier exigences de sécurité, contraintes budgétaires et impératifs opérationnels.
Audit, pentest, ingénierie : des missions proches mais distinctes
Le terme « consultant » recouvre plusieurs spécialisations. L'auditeur vérifie le niveau de sécurité et la cohérence des pratiques. Le pentester simule une attaque autorisée pour démontrer l'exploitabilité d'une faille. L'ingénieur sécurité conçoit, déploie et maintient les protections, et le consultant IAM se concentre sur la gestion des identités et des droits d'accès. Un consultant généraliste peut coordonner ces expertises, traduire les résultats et bâtir une feuille de route de sécurité.
| Spécialité | Objectif principal | Livrable ou résultat attendu |
|---|---|---|
| Audit de sécurité | Évaluer les risques et les pratiques | Rapport, cartographie des vulnérabilités, recommandations |
| Pentest | Tester la résistance d'un périmètre défini | Scénarios d'attaque et preuves techniques |
| Réponse à incident | Limiter l'impact d'une intrusion | Chronologie, confinement, remise en sécurité |
| Conseil SSI | Organiser une sécurité durable | Plan de remédiation et priorités de gouvernance |
Du diagnostic à la restitution : le déroulement concret d'une mission
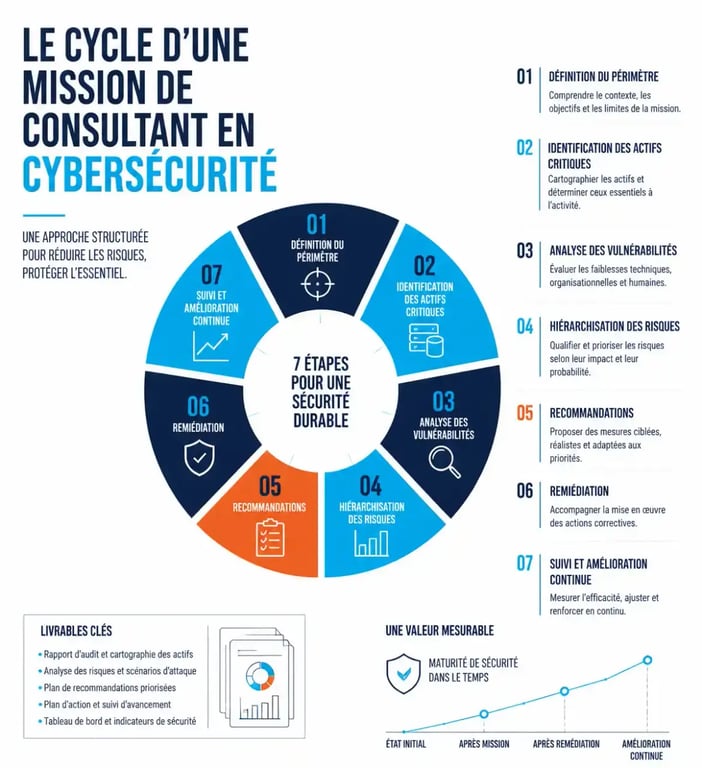
Une mission commence généralement par la définition du périmètre : applications web, réseaux, serveurs Linux ou Windows, infrastructure cloud, comptes à privilèges ou données sensibles. Le consultant recueille les informations nécessaires, identifie les actifs critiques et établit les scénarios de risque les plus crédibles. Il ne cherche pas « toutes les failles », mais hiérarchise celles qui peuvent réellement compromettre l'activité.
Auditer, cartographier et recommander
L'analyse peut porter sur la configuration des pare-feu, la segmentation réseau, le chiffrement, les mots de passe, les droits d'accès, les sauvegardes et la supervision. À l'aide d'outils de scan de vulnérabilités ou de tests d'intrusion, le consultant vérifie si une faiblesse est détectable et exploitable. Il restitue ensuite des conclusions compréhensibles : niveau de risque, systèmes concernés, actions correctives, responsables et ordre de priorité.
Une bonne restitution isole les quelques arbitrages qui comptent vraiment, plutôt que de livrer un rapport technique que personne ne relira. Faut-il corriger immédiatement une exposition sur internet, renforcer l'authentification des administrateurs ou revoir les accès d'un prestataire ? Cette synthèse relie la surface d'attaque aux conséquences métier, ce qui facilite l'engagement de la direction et le suivi des actions.
Intervenir lorsqu'une cyberattaque est détectée
En réponse à incident, le rythme s'accélère. Le consultant aide à retracer la chronologie de l'attaque, à identifier le point d'entrée et à contenir la compromission sans dégrader inutilement les opérations. Il participe au nettoyage, à la réinitialisation des accès, au durcissement des configurations et à la remise en service sécurisée. Après la crise, il analyse les causes et transforme le retour d'expérience en mesures de prévention.
Les compétences à développer pour exercer ce métier
La base technique repose sur les réseaux, les systèmes et la sécurité des applications. Comprendre le modèle OSI, les protocoles de routage, le fonctionnement d'un pare-feu ou l'administration de serveurs permet d'interpréter correctement les signaux faibles. La cryptographie, le chiffrement, la protection des données et la gestion des identités complètent ce socle.
- Analyse des risques : distinguer une faiblesse théorique d'un risque prioritaire pour l'organisation.
- Audit et pentest : utiliser des outils de contrôle, documenter les constats et reproduire un scénario de manière encadrée.
- Cloud et gestion des accès : vérifier les configurations, les privilèges et la séparation des environnements.
- Veille : suivre les nouvelles vulnérabilités, les techniques d'attaque et les correctifs disponibles.
- Pédagogie : expliquer les recommandations aux développeurs, administrateurs, dirigeants et utilisateurs.
Les qualités humaines font une différence décisive. Rigueur, curiosité et capacité de synthèse sont indispensables, mais l'écoute l'est tout autant. Un consultant crédible ne culpabilise pas les équipes : il comprend leurs contraintes, propose des solutions applicables et reste calme pendant une situation de crise. La sensibilisation des collaborateurs fait aussi partie de la prévention, car de nombreuses attaques exploitent des usages imprudents plutôt qu'une défaillance purement technique.
Études, alternance et reconversion : construire un profil recruté
Le niveau fréquemment attendu se situe entre bac+4/5 et bac+5, via une école d'ingénieurs, une école informatique, un master universitaire ou une spécialisation en cybersécurité. Les parcours peuvent commencer par un bachelor informatique, puis se poursuivre en mastère. Des titres RNCP de niveau 6 et de niveau 7 existent également selon les établissements, et un mastère spécialisé peut correspondre à un niveau bac+6.
L'expérience pratique compte autant que le diplôme
Stages, alternance, projets appliqués, laboratoire personnel et premières missions en administration systèmes, réseau, support ou développement renforcent un dossier. L'alternance permet notamment de découvrir les contraintes réelles : gestion des accès, procédures internes, documentation et relation avec les équipes métiers. Pour une reconversion, une expérience informatique préalable constitue un avantage, à condition de démontrer des réalisations concrètes et une progression technique cohérente.
Le bon parcours dépend du projet. L'université convient à ceux qui recherchent une base académique approfondie, l'école d'ingénieurs associe souvent sciences, informatique et projets, et une formation spécialisée privilégie l'immersion cyber. Avant de choisir, il est utile de comparer le programme, la place des travaux pratiques, l'accès à l'alternance et la reconnaissance du titre visé.
Salaire, secteurs recruteurs et évolutions possibles
La rémunération varie selon la spécialisation, la responsabilité confiée, la localisation et le type d'employeur. Selon Ynov, les profils en sortie d'études se situent entre 35 000 € et 42 000 € brut annuel ; avec 1 à 3 ans d'expérience, la fourchette indiquée est de 40 000 € à 50 000 €. Pour un senior de plus de 5 ans, elle atteint 55 000 € à 75 000 € brut annuel. Ces repères, référencés sur l'année 2023, restent à apprécier selon le poste réel.
L'Etudiant indique pour sa part un salaire débutant de 3 300 € à 3 700 € brut par mois, avec des niveaux pouvant atteindre 5 800 € brut mensuels selon les responsabilités. Les profils ayant plus de 10 ans d'ancienneté peuvent dépasser 8 300 € brut par mois dans les fonctions les plus expertes ou managériales.
Les débouchés existent dans la banque, l'assurance, l'industrie, la santé, les aéroports, les services publics et toutes les entreprises qui protègent des données clients ou des secrets industriels. Après plusieurs années, un consultant peut évoluer vers l'ingénierie sécurité, l'architecture de sécurité, la réponse à incident, la gouvernance SSI ou un poste de RSSI. Cette progression convient aux profils qui souhaitent conserver une forte technicité ou, au contraire, piloter la stratégie de sécurité à l'échelle d'une organisation.